Андрій Боренков, CFA
Партнер, керівник Advisory
Аудит, аналіз невідповідностей (gap analysis) та консультування щодо автентифікації й посиленої автентифікації на платіжному ринку.
BDO в Україні надає послуги з аудиту, оцінки відповідності та консультування для надавачів платіжних послуг щодо виконання вимог Постанови Правління НБУ № 58 від 03 травня 2023 року.
Постанова НБУ № 58 затверджує Положення про автентифікацію та застосування посиленої автентифікації на платіжному ринку. Документ встановлює для надавачів платіжних послуг вимоги до автентифікації користувачів, застосування посиленої автентифікації, захисту конфіденційності й цілісності вразливих платіжних даних, а також електронної взаємодії між суб’єктами платіжних операцій.
Виконання цих вимог є важливим для зниження ризиків шахрайства, захисту платіжних операцій, забезпечення безпеки дистанційних каналів і готовності до регуляторного контролю з боку Національного банку України. Вимоги Положення поширюються на надавачів платіжних послуг і не поширюються на надавачів обмежених платіжних послуг.
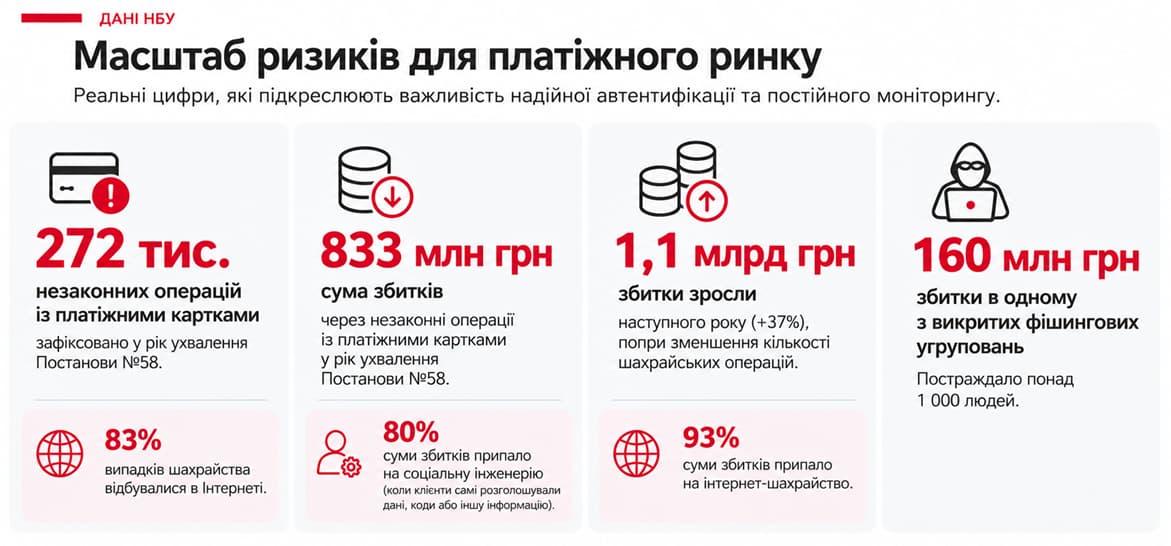
Статистика НБУ демонструє масштаб ризиків для платіжного ринку. У рік ухвалення Постанови № 58 було зафіксовано 272 тис. незаконних операцій з платіжними картками, за якими сума збитків сягнула 833 млн грн. 83% випадків шахрайства відбувалися в Інтернеті, а 80% суми збитків становили випадки соціальної інженерії — ситуації, коли клієнти самі розголошували шахраям дані, коди або іншу інформацію для доступу до коштів.
Наступного року, попри зменшення кількості шахрайських операцій, збитки зросли до 1,1 млрд грн (+37%), причому 93% суми збитків припало на інтернет-шахрайство.
Реальні кіберінциденти також демонструють масштаб загроз: в одному з викритих фішингових угруповань постраждало понад 1 000 людей, а збитки сягнули близько 160 млн грн.
Ці дані підкреслюють, чому надійна автентифікація, захист платіжних даних, контроль скомпрометованих факторів і моніторинг шахрайських операцій є критично важливими для надавачів платіжних послуг.
BDO в Україні допомагає компаніям оцінити поточний стан автентифікації, посиленої автентифікації, захисту платіжних даних, моніторингу операцій і внутрішніх контролів, а також підготувати практичний план дій для забезпечення відповідності вимогам НБУ.
Кому потрібна ця послуга
Послуга буде корисною організаціям, які надають платіжні послуги або забезпечують технологічні, операційні чи інформаційні процеси, пов’язані з платіжними операціями.
Зокрема, вона актуальна для:
Постанова № 58 особливо важлива для компаній, які надають платіжні послуги через дистанційні канали, використовують мобільні або вебзастосунки, обробляють платіжні інструкції, застосовують OTP, біометрію, електронний підпис, криптографічні засоби, поведінкову аналітику або інші механізми автентифікації.
Що охоплює послуга BDO в Україні
Ми допомагаємо визначити, які вимоги Постанови № 58 застосовуються до вашої компанії, платіжних сервісів, каналів взаємодії з користувачами, ІТ-рішень, платіжних операцій і внутрішніх процедур.
BDO аналізує, як компанія ідентифікує та автентифікує користувачів платіжних послуг або уповноважених представників користувачів-юридичних осіб під час електронної взаємодії. Положення передбачає, що така електронна взаємодія здійснюється лише після автентифікації користувача або уповноваженого представника.
Ми перевіряємо, чи відповідає процедура посиленої автентифікації вимогам НБУ. Згідно з Положенням, посилена автентифікація передбачає використання двох або більше елементів з різних категорій: знання, володіння і притаманність, зокрема біометричних або інших унікальних характеристик користувача.
BDO оцінює, як компанія захищає конфіденційність, цілісність, доступність і можливість спостережуваності вразливих платіжних даних. До таких даних належать, зокрема, індивідуальна облікова інформація, криптографічні ключі, паролі доступу, коди операцій та інша інформація, за допомогою якої можуть вчинятися несанкціоновані або шахрайські дії.
Ми аналізуємо механізми моніторингу платіжних операцій для виявлення несанкціонованих або шахрайських дій. Положення передбачає, що такі механізми мають ґрунтуватися на аналізі операцій з урахуванням поведінки користувача і факторів ризику, зокрема скомпрометованих елементів автентифікації, суми операції, сценаріїв шахрайства, ознак зловмисного програмного забезпечення й нетипового використання пристрою або програмного забезпечення.
BDO перевіряє документування, оцінку і тестування заходів безпеки, спрямованих на захист платіжних операцій. Постанова № 58 передбачає, що надавач платіжних послуг має документувати заходи безпеки й оцінювати їх на відповідність вимогам НБУ щодо захисту інформації, кіберзахисту та інформаційної безпеки під час надання платіжних послуг.
За результатами оцінки ми визначаємо розриви між поточним станом компанії та вимогами Постанови № 58, формуємо перелік невідповідностей, ризиків і практичних рекомендацій для їхнього усунення.
Основні напрями перевірки
У межах послуги BDO в Україні може оцінити:
Результати аудиту відповідності Постанові НБУ № 58
За результатами співпраці клієнт отримує структуровану оцінку відповідності вимогам Постанови № 58 та практичний план дій для усунення виявлених розривів.
Клієнт отримує:
Положення передбачає, що результатом перевірки є оцінка та звіт про відповідність і повноту заходів безпеки, впроваджених надавачем платіжних послуг, а на запит НБУ такий звіт має бути наданий регулятору.
Консультування щодо внутрішньої документації
BDO в Україні може допомогти з підготовкою, оновленням або вдосконаленням внутрішніх документів, необхідних для виконання вимог Постанови НБУ № 58.
Ми можемо допомогти з розробкою або переглядом:
Переваги співпраці з BDO в Україні
Ми допомагаємо не лише інтерпретувати вимоги Постанови № 58, а й застосувати їх до конкретних платіжних сервісів, дистанційних каналів, ІТ-рішень і операційної моделі компанії.
BDO оцінює не лише формальну наявність процедур, а й те, як працюють механізми автентифікації, моніторингу, захисту платіжних даних, управління ризиками шахрайства та реагування на інциденти.
Команда BDO працює з банками, фінансовими установами та компаніями платіжного ринку, для яких відповідність вимогам НБУ, захист платіжних операцій і безпека дистанційних каналів є критично важливими.
Клієнт отримує не лише висновки, а й зрозумілий план дій з пріоритетами, відповідальними зонами і рекомендаціями щодо поліпшення процесів, контролів та документації.
Як ми працюємо
Аналізуємо, чи поширюються вимоги Постанови № 58 на компанію, її платіжні послуги, канали електронної взаємодії, платіжні операції та технологічну модель.
Перевіряємо процедури автентифікації, посиленої автентифікації, захисту вразливих платіжних даних, моніторингу операцій, документацію та внутрішні контролі.
Формуємо перелік невідповідностей, слабких місць, операційних ризиків, ІТ-ризиків, ризиків шахрайства і зон, які потребують удосконалення.
Надаємо практичні рекомендації щодо оновлення процесів, контролів, документів, технологічних рішень і підходів до моніторингу платіжних операцій.
За потреби супроводжуємо клієнта під час реалізації дорожньої карти, підготовки документації, налаштування контролів або підготовки до взаємодії з НБУ.
Чому варто звернутися до BDO в Україні
BDO в Україні поєднує експертизу у сфері аудиту, ІТ-ризиків, інформаційної безпеки, кіберзахисту, платіжних процесів і регуляторного комплаєнсу. Ми допомагаємо компаніям оцінити відповідність вимогам НБУ та побудувати практичну модель управління автентифікацією, захистом платіжних даних і ризиками шахрайства.
Наша команда допоможе визначити, як Постанова НБУ № 58 впливає на вашу діяльність, які процеси потребують оновлення і які кроки необхідно виконати для забезпечення відповідності.
Замовити аудит відповідності Постанові НБУ № 58
Якщо ваша компанія є надавачем платіжних послуг або забезпечує платіжні операції через дистанційні канали, BDO в Україні допоможе оцінити відповідність вимогам Постанови НБУ № 58 та підготувати практичну дорожню карту впровадження необхідних змін.
Зверніться до BDO в Україні, щоб отримати незалежну оцінку, gap analysis і рекомендації щодо автентифікації, посиленої автентифікації та захисту платіжних даних.